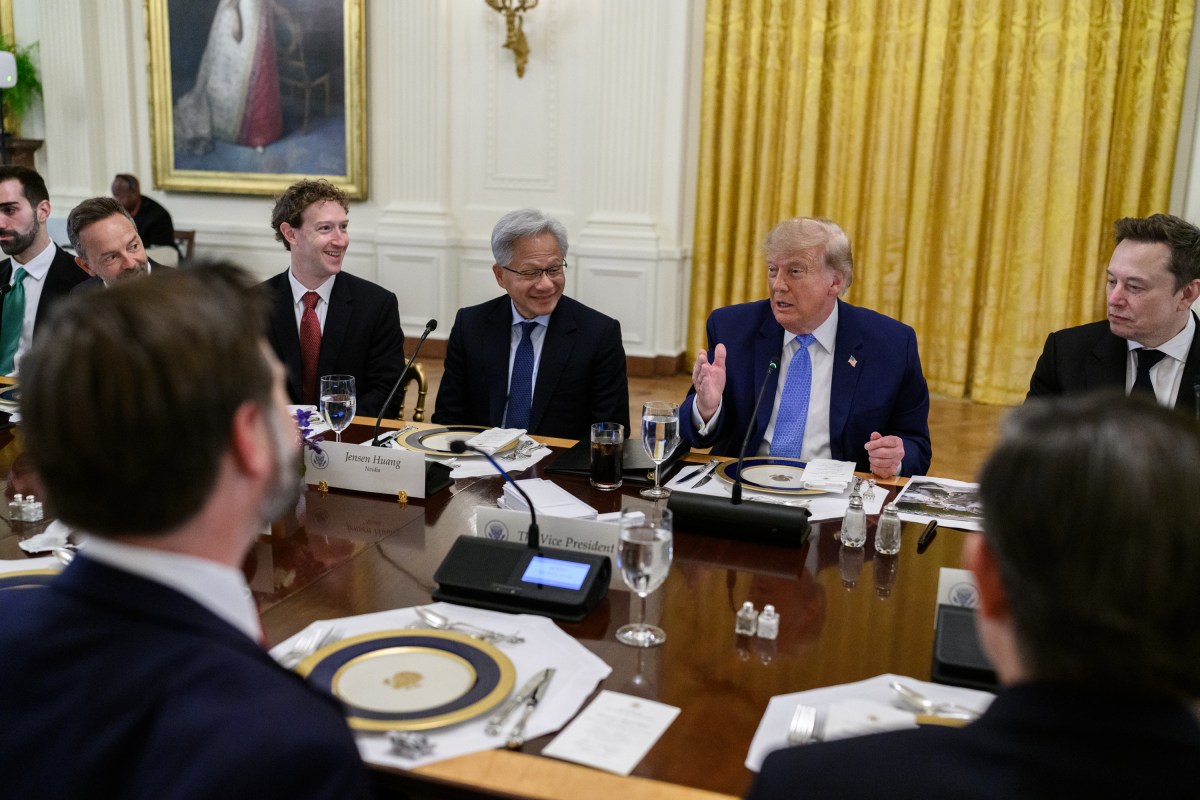
Donald Trump a annoncé le 4 octobre une « Super Intelligence Force ». Derrière cette nouvelle équipe fédérale, une question concrète : comment vérifier les engagements de sécurité pris par les grandes entreprises d'IA ? L'accord signé quelques jours plus tôt dessine une chaîne de contrôle qui remonte jusqu'aux conseils d'administration.
D'après ABC News, la nouvelle équipe doit coordonner l'action du gouvernement américain et ses échanges avec les entreprises, les consommateurs et d'autres acteurs. L'annonce présidentielle ne précise toutefois ni ses actions concrètes ni ses pouvoirs de supervision. Pour comprendre ce qui doit être contrôlé, il faut revenir au document signé le 29 septembre avec Google, Anthropic, Meta, OpenAI, xAI et Nvidia.
Cet accord de la Maison-Blanche, reproduit par l'Université de Californie à Santa Barbara, prévoit quatre niveaux de contrôle et d'audit. Son intérêt est d'identifier plusieurs responsables là où une simple déclaration de sécurité laisserait le lecteur face à la seule parole du fabricant.
Surveiller les modèles, puis vérifier les contrôles
Au premier niveau, les entreprises s'engagent à surveiller leurs modèles pendant l'entraînement et le déploiement. Le texte vise notamment les risques cyber, biologiques et chimiques, ainsi que les accès informatiques non souhaités. Au deuxième, une équipe interne doit vérifier que les contrôles fonctionnent et que les problèmes sont corrigés.
Pourquoi séparer ces deux fonctions ? Un dispositif de détection peut exister sans remplir correctement sa mission. Imaginons un test censé repérer une capacité dangereuse. Il peut ne couvrir qu'une partie des situations possibles, ou déclencher une alerte qui reste sans suite. Examiner le fonctionnement du test et le traitement de ses résultats permet de regarder au-delà de sa simple présence dans une procédure.
La question de sécurité change alors de forme. Il ne suffit plus de demander ce que le modèle a réussi ou échoué à faire lors d'une démonstration. Il faut aussi comprendre comment l'entreprise repère les problèmes et ce qu'elle fait lorsqu'ils apparaissent. C'est ce suivi qui donne un sens aux contrôles pendant l'usage, et pas seulement avant la sortie d'un modèle.
Faire remonter les constats jusqu'au conseil d'administration
Le troisième niveau fait intervenir un auditeur ou évaluateur externe indépendant, chargé d'examiner le fonctionnement des contrôles et de la détection. Le quatrième confie à un comité indépendant du conseil d'administration la supervision, la réception des rapports et le suivi des corrections. Ces rôles figurent explicitement dans les engagements du 29 septembre.
L'apport du regard extérieur est de confronter l'évaluation de l'entreprise à celle d'un tiers. Mais un rapport, même sévère, ne corrige rien à lui seul. Le rôle donné au conseil d'administration place les constats à un niveau où la sécurité doit être traitée comme une responsabilité de gouvernance, pas comme un dossier réservé aux équipes techniques.
C'est le passage important de cette architecture : un problème détecté doit trouver un destinataire chargé d'en suivre la résolution. Pour apprécier sa solidité, il faudra pouvoir examiner l'indépendance réelle de l'évaluateur, le périmètre de son travail et les suites données aux anomalies. Aucun de ces critères ne se résume au fait d'avoir commandé un audit.
Le lien avec le contrôle public reste à préciser
L'accord est un engagement volontaire. Il envisage une codification ultérieure dans des lois ou règlements, sans définir lui-même de sanction. L'annonce du 4 octobre, telle que la rapporte ABC, ne dit pas comment la nouvelle équipe fédérale accédera aux constats des audits ou interviendra face à un problème. C'est cette articulation entre les contrôles des entreprises et l'action publique qui manque encore.
Le nom « Super Intelligence » n'apporte pas cette réponse. Un décret du 29 septembre impose ce vocabulaire à l'exécutif dans ses nouveaux documents non législatifs, dans les limites prévues par la loi. Pour son application, il renvoie encore à la définition légale existante de l'intelligence artificielle. Ce changement de nom ne démontre aucun nouveau seuil de capacité.
Le dispositif décrit donc une chaîne de responsabilités, pas une efficacité déjà mesurée. Sa crédibilité se jouera sur une suite très concrète : des anomalies repérées, des évaluations indépendantes et des corrections dont les responsables peuvent rendre compte.